
فلشکارتهای آموزشی Google Cloud Platform: Automation of Access Management to Sensitive, Important, and Critical Resources
📚 کتاب آموزشی جامع
📚 اطلاعات کتاب
عنوان کتاب: کتاب Google Cloud Platform: Automation of Access Management to Sensitive, Important, and Critical Resources
موضوع کلی: برنامه نویسی
موضوع میانی: Google Cloud Platform (GCP)
📋 سرفصلهای کتاب (100 موضوع)
- 1. مقدمهای بر رایانش ابری و Google Cloud Platform
- 2. چرا مدیریت دسترسی در فضای ابری حیاتی است؟
- 3. معرفی منابع حساس، مهم و حیاتی (Sensitive, Important, Critical)
- 4. مروری بر مفاهیم پایه Identity and Access Management (IAM)
- 5. ساختار سلسلهمراتبی GCP: سازمان، پوشهها و پروژهها
- 6. راهاندازی محیط کار: حساب کاربری، صورتحساب و Cloud Shell
- 7. آشنایی با کنسول وب Google Cloud
- 8. اصول اولیه کار با ابزار خط فرمان gcloud
- 9. انواع هویتها (Principals) در GCP: کاربران، گروهها و حسابهای خدماتی
- 10. معرفی نقشها (Roles): پایهای، از پیش تعریفشده و سفارشی
- 11. آشنایی با سیاستها (Policies) و پیوندها (Bindings)
- 12. اصل وراثت سیاستها در سلسلهمراتب منابع
- 13. حسابهای خدماتی (Service Accounts): ستون فقرات اتوماسیون
- 14. کلیدهای حساب خدماتی: موارد استفاده و خطرات امنیتی
- 15. جایگزینهای امن برای کلیدها: Workload Identity Federation
- 16. جعل هویت حساب خدماتی (Service Account Impersonation)
- 17. مدیریت IAM از طریق کنسول وب: ایجاد کاربران و تخصیص نقشها
- 18. مدیریت IAM با gcloud: اسکریپتنویسی برای وظایف تکراری
- 19. معرفی گروهها (Google Groups) برای مدیریت دسترسی متمرکز
- 20. شناسایی منابع حساس: دادههای شخصی (PII) و دادههای مالی
- 21. استفاده از برچسبها (Labels) و تگها (Tags) برای طبقهبندی منابع
- 22. اتوماسیون برچسبگذاری منابع با استفاده از اسکریپت
- 23. مقدمهای بر Cloud Data Loss Prevention (DLP)
- 24. ایجاد و اجرای یک کار بازرسی (Inspection Job) در DLP
- 25. تحلیل نتایج DLP برای شناسایی دادههای حساس
- 26. مقدمهای بر Cloud Asset Inventory برای مشاهده تمام منابع
- 27. جستجوی پیشرفته در منابع با Cloud Asset Inventory
- 28. مدیریت دسترسی دستی: چالشها و نقاط ضعف
- 29. مزایای اتوماسیون مدیریت دسترسی: امنیت، سرعت و انطباق
- 30. معرفی مفهوم "دسترسی به عنوان کد" (Access as Code)
- 31. مطالعه موردی: تحلیل یک رخنه امنیتی ناشی از خطای انسانی
- 32. مقدمهای بر زیرساخت به عنوان کد (Infrastructure as Code - IaC)
- 33. شروع کار با Terraform برای مدیریت منابع GCP
- 34. مدیریت سیاستهای IAM با استفاده از Terraform
- 35. ایجاد نقشهای سفارشی IAM با Terraform
- 36. مدیریت وضعیت (State) Terraform برای کار تیمی
- 37. معرفی Cloud Deployment Manager به عنوان ابزار بومی IaC
- 38. مقدمهای بر توابع ابری (Cloud Functions) برای اتوماسیون رویداد-محور
- 39. ایجاد یک تابع ابری برای پاسخ به تغییرات IAM
- 40. مثال: تابع ابری برای لغو خودکار دسترسیهای پرخطر
- 41. مقدمهای بر Cloud Workflows برای ارکستراسیون فرآیندها
- 42. طراحی یک فرآیند درخواست و تأیید دسترسی با Cloud Workflows
- 43. استفاده از Cloud Scheduler برای اجرای وظایف اتوماسیون دورهای
- 44. اسکریپتنویسی پیشرفته با gcloud و jq برای تحلیل خروجی JSON
- 45. اصل کمترین امتیاز (Principle of Least Privilege - PoLP) در عمل
- 46. استفاده از IAM Recommender برای بهینهسازی دسترسیها
- 47. کنترل دسترسی مبتنی بر ویژگی (ABAC) با IAM Conditions
- 48. ایجاد شرایط زمانی (Time-based Conditions) برای دسترسی موقت
- 49. ایجاد شرایط مبتنی بر منبع (Resource-based Conditions)
- 50. مفهوم دسترسی به موقع (Just-in-Time - JIT)
- 51. مقدمهای بر Identity-Aware Proxy (IAP) برای دسترسی به برنامهها
- 52. ایجاد حصار امنیتی داده با VPC Service Controls
- 53. مدیریت متمرکز سیاستها با Organization Policies
- 54. محدود کردن ایجاد منابع در مکانهای جغرافیایی خاص
- 55. جلوگیری از ایجاد کلید برای حسابهای خدماتی با Organization Policies
- 56. معرفی Secret Manager برای مدیریت امن اطلاعات محرمانه
- 57. ادغام Secret Manager با Cloud Functions و Cloud Run
- 58. مقدمهای بر Cloud Audit Logs
- 59. انواع لاگهای حسابرسی: Admin Activity, Data Access, System Event
- 60. جستجو و فیلتر کردن لاگهای IAM در Cloud Logging
- 61. ایجاد متریکهای مبتنی بر لاگ برای فعالیتهای IAM
- 62. پیکربندی هشدارها (Alerts) برای تغییرات حساس در سیاستهای IAM
- 63. معرفی Security Command Center (SCC)
- 64. شناسایی پیکربندیهای نادرست IAM با SCC
- 65. خروجی گرفتن از لاگها به BigQuery برای تحلیلهای پیشرفته
- 66. اتوماسیون بررسی انطباق با استانداردهای CIS
- 67. معرفی ابزار منبعباز Forseti Security برای نظارت بر GCP
- 68. سناریوی عملی ۱: فرآیند خودکار ورود یک توسعهدهنده جدید
- 69. سناریوی عملی ۲: فرآیند خودکار خروج یک کارمند و لغو دسترسیها
- 70. سناریوی عملی ۳: اعطای دسترسی موقت به یک پیمانکار خارجی
- 71. طراحی و پیادهسازی یک خط لوله CI/CD برای استقرار سیاستهای IAM
- 72. مدیریت وابستگیهای بین پروژهای حسابهای خدماتی
- 73. طراحی رویه دسترسی اضطراری (Break-Glass Procedure)
- 74. اتوماسیون رویه Break-Glass با هشداردهی خودکار
- 75. ادغام GCP IAM با ارائهدهندگان هویت خارجی (IdP) مانند Okta
- 76. مدیریت دسترسی به باکتهای Cloud Storage
- 77. تنظیم دسترسیهای دقیق در سطح اشیاء (Objects) باکت
- 78. مدیریت دسترسی به پایگاههای داده Cloud SQL
- 79. استفاده از IAM Database Authentication در Cloud SQL
- 80. مدیریت دسترسی به ماشینهای مجازی Compute Engine
- 81. کنترل دسترسی SSH به ماشینهای مجازی با OS Login
- 82. مدیریت دسترسی به کلاسترهای Google Kubernetes Engine (GKE)
- 83. استفاده از Kubernetes RBAC در کنار GCP IAM
- 84. مدیریت دسترسی به BigQuery Datasets و Tables
- 85. ایجاد نماهای مجاز (Authorized Views) در BigQuery
- 86. کنترل هزینه با IAM: محدود کردن دسترسی به سرویسهای پرهزینه
- 87. بررسی و تحلیل دسترسیها با Policy Analyzer
- 88. عیبیابی مشکلات دسترسی با Policy Troubleshooter
- 89. بهترین شیوهها برای مدیریت نقشهای سفارشی
- 90. بهترین شیوهها برای چرخه عمر حسابهای خدماتی
- 91. بهترین شیوهها برای ممیزی و بازبینی دورهای دسترسیها
- 92. استفاده از Assured Workloads برای انطباق با مقررات خاص
- 93. پروژه نهایی: طراحی یک سیستم کامل اتوماسیون دسترسی
- 94. جمعبندی مفاهیم کلیدی دوره و گامهای بعدی
- 95. **مدیریت دسترسی مبتنی بر ویژگی (Attribute-Based Access Control - ABAC): تعریف، مزایا و پیادهسازی**
- 96. **اتوماسیون تخصیص نقش با استفاده از Terraform و Deployment Manager**
- 97. **مانیتورینگ و ممیزی فعالیتهای IAM: Cloud Logging و Cloud Audit Logs**
- 98. **مدیریت (Secrets Management) با Cloud KMS و Secret Manager**
- 99. **استراتژیهای مدیریت دسترسی برای دادههای حساس در Cloud Storage و BigQuery**
- 100. **سناریوهای پیشرفته: مدیریت دسترسی موقت (Temporary Access) و تفویض اختیار (Delegation)**
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
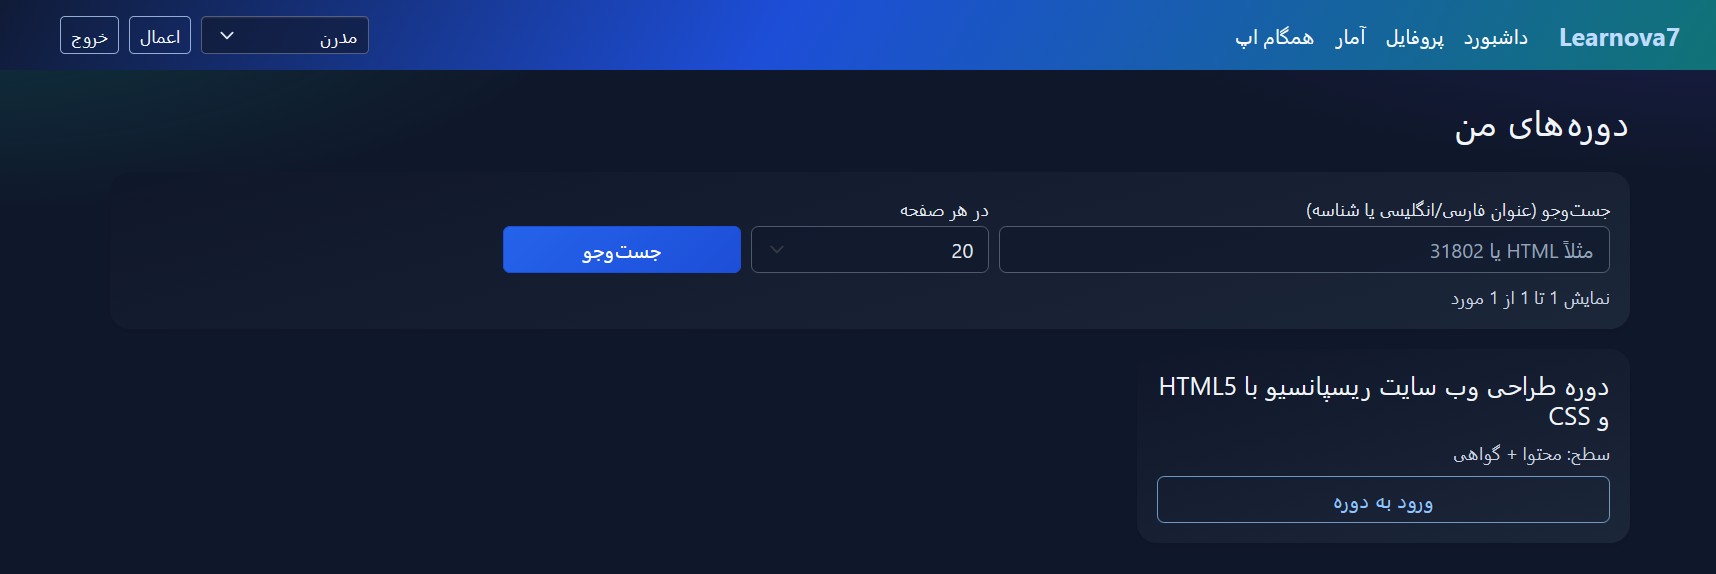
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
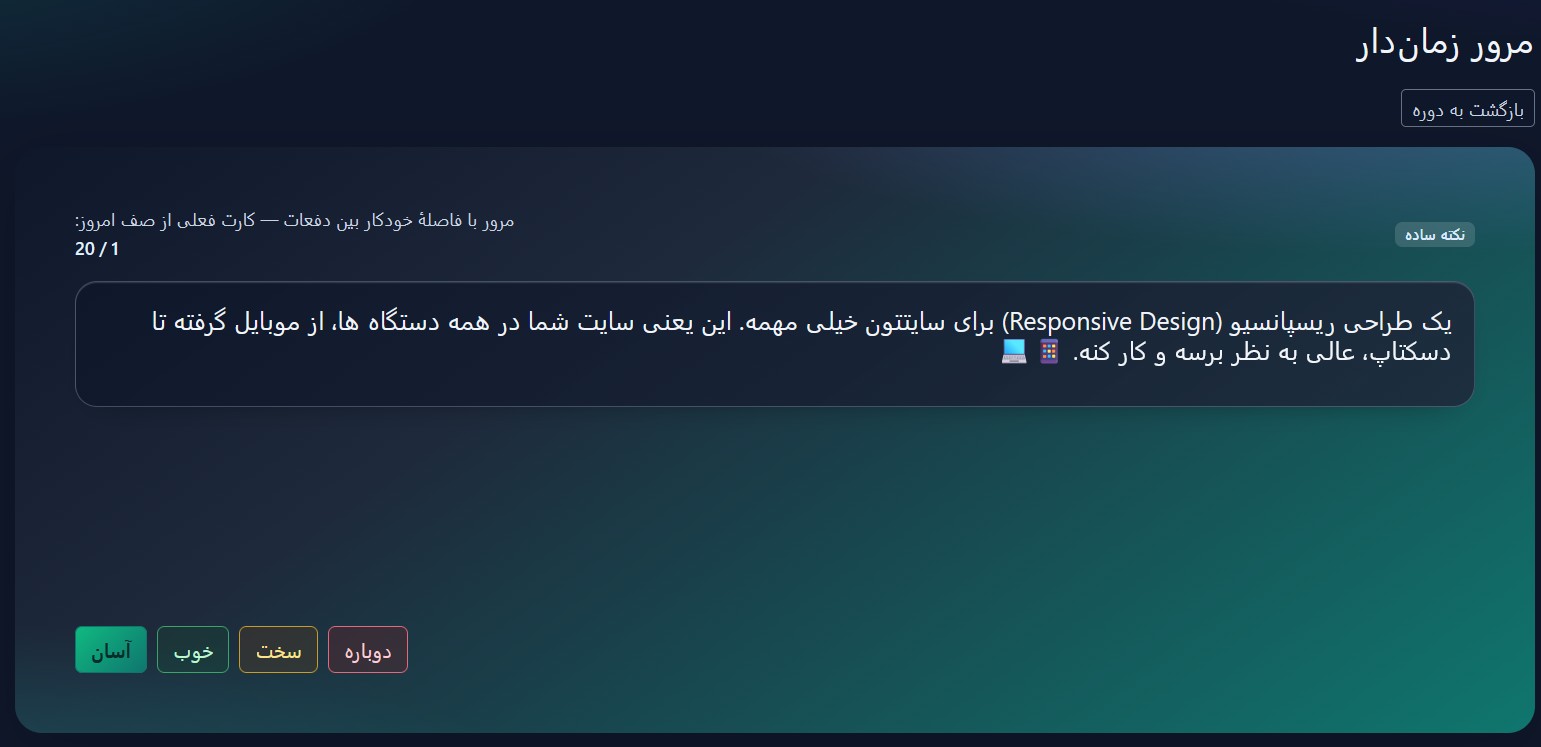
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
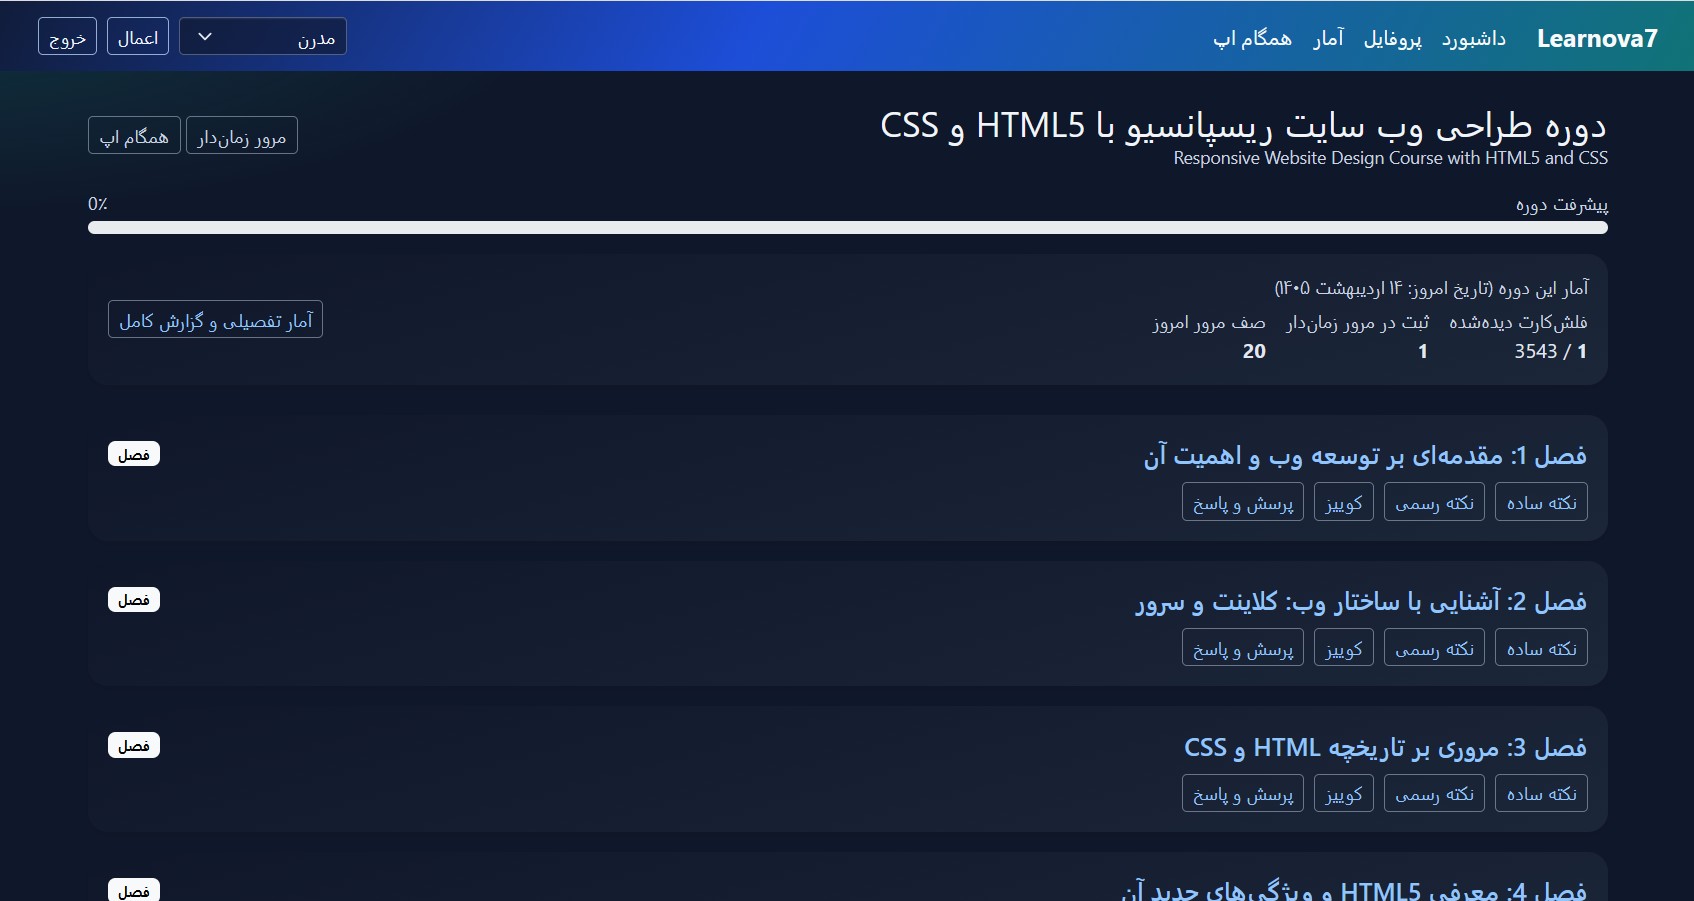
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.