
فلشکارتهای آموزشی Google Cloud Platform: Identity and Access Management Automation for External and Internal Users in Complex and Distributed Environments
📚 کتاب آموزشی جامع
📚 اطلاعات کتاب
عنوان کتاب: کتاب Google Cloud Platform: Identity and Access Management Automation for External and Internal Users in Complex and Distributed Environments
موضوع کلی: برنامه نویسی
موضوع میانی: Google Cloud Platform (GCP)
📋 سرفصلهای کتاب (100 موضوع)
- 1. Google Cloud Platform: Identity and Access Management Automation for External and Internal Users in Complex and Distributed Environments**
- 2. Introduction to Google Cloud Platform (GCP)
- 3. Understanding the GCP Resource Hierarchy: Organization, Folders, Projects
- 4. GCP Global, Regional, and Zonal Resources
- 5. Fundamentals of Identity and Access Management (IAM)
- 6. Why IAM Automation is Essential for Cloud Environments
- 7. Course Scope, Objectives, and Prerequisites
- 8. Key Principles of Secure Cloud IAM
- 9. The Principle of Least Privilege in GCP IAM
- 10. IAM Policy Structure: Principals, Roles, Resources, Conditions
- 11. Understanding IAM Roles: Primitive, Predefined, and Custom Roles
- 12. Best Practices for Creating and Managing Custom IAM Roles
- 13. How IAM Policy Inheritance and Evaluation Work
- 14. IAM Conditions for Fine-Grained Access Control
- 15. Using the IAM Policy Troubleshooter
- 16. IAM Recommender: Optimizing Permissions and Identifying Over-Privileged Access
- 17. Resource-Specific IAM Policies and Use Cases
- 18. Understanding IAM Policy Tags and Attributes
- 19. Cloud Identity vs. Google Workspace: Choosing the Right Identity Provider
- 20. Managing Users and Groups within Cloud Identity
- 21. Synchronizing On-Premises Identities with Cloud Identity using Google Cloud Directory Sync (GCDS)
- 22. Integrating with Existing Identity Stores (e.g., Active Directory)
- 23. User Lifecycle Management: Provisioning and Deprovisioning Automation
- 24. Automating Group Creation and Membership Management
- 25. Admin Roles in Cloud Identity and Their Delegation
- 26. Securing Internal Identities with Multi-Factor Authentication (MFA)
- 27. Programmatic User and Group Management via Cloud Identity APIs
- 28. Implementing Group-Based Access Strategies for Internal Teams
- 29. Introduction to Identity Federation Concepts
- 30. Understanding Workforce Identity Federation for External Users
- 31. Setting Up a Workforce Identity Pool and Provider
- 32. SAML-based Federation with External Identity Providers (IdPs)
- 33. OIDC-based Federation with External Identity Providers (IdPs)
- 34. Mapping Attributes from External IdPs to GCP Principals
- 35. Managing External User Access in B2B Scenarios
- 36. Integrating with Common External IdPs (e.g., Okta, Azure AD)
- 37. Just-in-Time Provisioning for Federated External Users
- 38. External User Lifecycle Management Automation
- 39. Customizing the External User Sign-In Experience
- 40. Handling Multiple External Identity Sources and Pools
- 41. Implementing Conditional Access for Federated Users
- 42. Designing IAM Policies for Enterprise Organizations
- 43. Best Practices for Folder-Level IAM Policies
- 44. Project-Level IAM: Granular Control and Service-Specific Roles
- 45. Understanding Policy Inheritance Overrides and Explicit Denies
- 46. The Organizational Policy Service: Enforcing Resource Constraints
- 47. Configuring Constraint Policies for IAM Resource Management
- 48. Cross-Project and Multi-Organization IAM Strategies
- 49. Shared VPC and IAM Considerations for Network Access
- 50. VPC Service Controls: Data Perimeter and IAM Integration
- 51. Managing Resource Locations and Data Residency through IAM
- 52. Introduction to `gcloud` CLI for IAM Administration
- 53. Listing and Describing IAM Policies with `gcloud`
- 54. Adding, Removing, and Updating IAM Bindings using `gcloud`
- 55. Automating User and Group Assignment with `gcloud`
- 56. Introduction to GCP APIs for Programmatic IAM Control
- 57. Using the Cloud Resource Manager API for Hierarchy IAM
- 58. Using the IAM API for Service Accounts and Custom Roles
- 59. Authenticating to GCP APIs: User Accounts vs. Service Accounts
- 60. Choosing the Right API Client Library (Python, Node.js, Go)
- 61. Introduction to Terraform for GCP Infrastructure Management
- 62. Managing Project-Level IAM Policies with Terraform
- 63. Managing Folder-Level IAM Policies with Terraform
- 64. Managing Organization-Level IAM Policies with Terraform
- 65. Creating and Managing Custom IAM Roles with Terraform
- 66. Automating Service Account Creation and Permissions with Terraform
- 67. Terraform for Workforce Identity Pool and Provider Configuration
- 68. Structuring Terraform IAM Configurations with Modules
- 69. Terraform State Management and Collaboration for IAM
- 70. Integrating Terraform IAM into CI/CD Pipelines
- 71. Importing Existing GCP IAM Policies into Terraform State
- 72. Understanding Service Accounts: Identity for Applications and Workloads
- 73. Best Practices for Creating, Managing, and Securing Service Accounts
- 74. Service Account Key Management and Rotation Strategies
- 75. Workload Identity Federation for GKE/Compute Engine Workloads
- 76. Configuring Workload Identity for Kubernetes Pods
- 77. Service Account Impersonation: Secure Delegation of Permissions
- 78. Short-Lived Credentials and Their Benefits
- 79. Managed Service Identity vs. User-Managed Service Accounts
- 80. Conditional IAM: Advanced Scenarios with Resource Tags and Attributes
- 81. Implementing Deny Policies for Explicit Access Restriction
- 82. Comprehensive IAM Security Best Practices Checklist
- 83. Regular IAM Policy Reviews and Audit Processes
- 84. Using Cloud Audit Logs for Monitoring IAM Activity
- 85. Exporting Audit Logs to BigQuery for Advanced Analysis
- 86. Creating Custom Dashboards and Alerts for IAM Events in Cloud Monitoring
- 87. Automated Remediation of IAM Policy Violations
- 88. Integrating GCP IAM Logs with SIEM Systems
- 89. Implementing the Principle of Segregation of Duties (SoD)
- 90. Designing and Managing Emergency Access (Break-Glass) Procedures
- 91. Continuous Compliance Monitoring for IAM Policies
- 92. Automating IAM Policy Scans and Compliance Checks
- 93. Integrating IAM Policy-as-Code Checks into CI/CD Pipelines
- 94. Policy Enforcement with Open Policy Agent (OPA) for GCP IAM
- 95. Event-Driven IAM Automation using Cloud Functions and Pub/Sub
- 96. Developing Custom Tools for IAM Governance and Reporting
- 97. Automating User Deprovisioning Workflows Across Systems
- 98. Troubleshooting Common IAM Permission Denied Errors
- 99. Diagnosing and Resolving Federation Configuration Issues
- 100. IAM for Serverless Applications (Cloud Functions, Cloud Run)
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
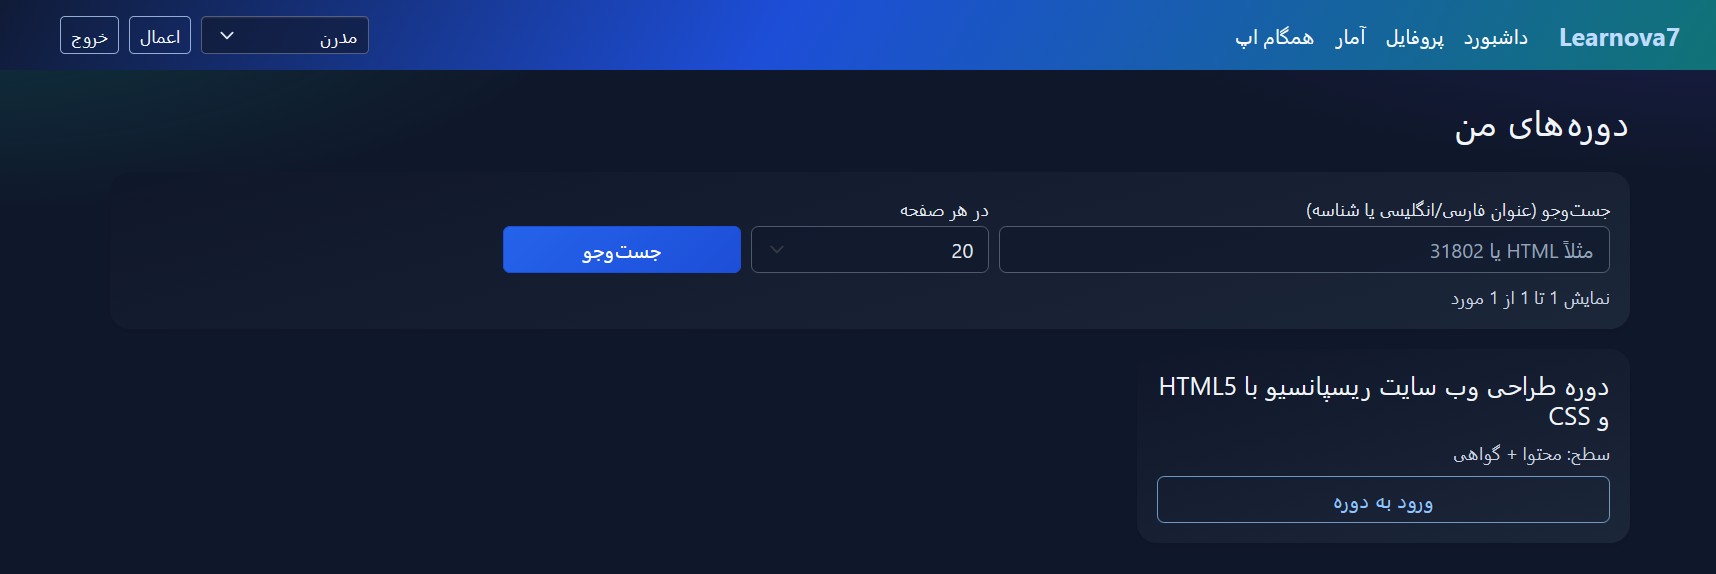
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
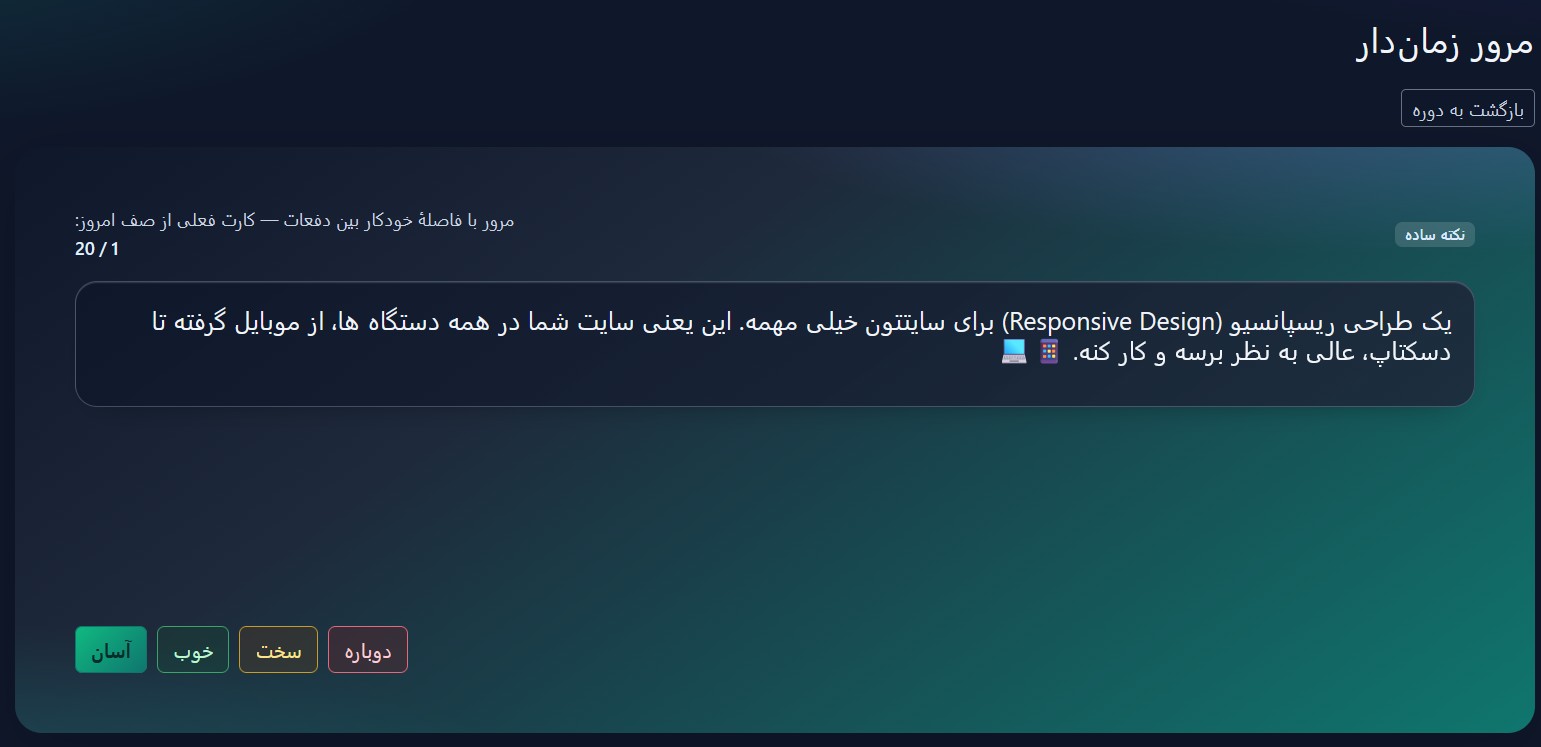
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
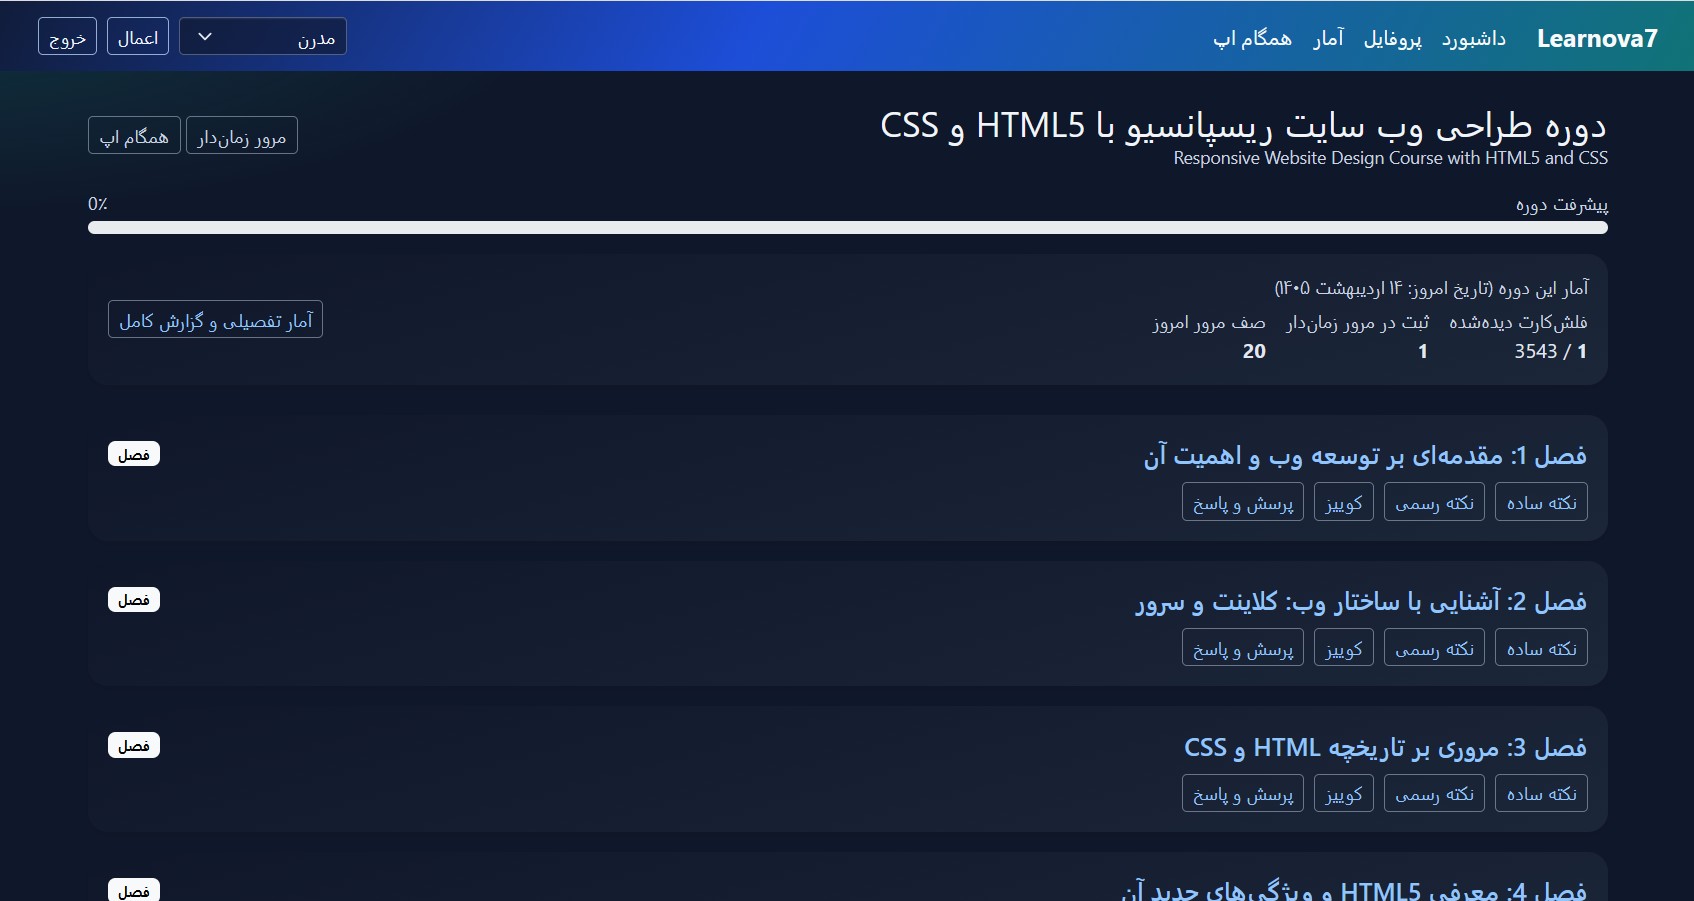
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.